Mettre en place l'approche Truct-Centric
Qu'est-ce que l'approche Trust-Centric ?
Ekinops SSE vous propose de mettre en place un scénario de configuration qui déjoue non seulement les tentatives d’intrusion et d’attaques envers votre système d’information mais qui protège et sensibilise également vos utilisateurs face à l'ensemble du contenu répréhensible présent sur le web.
Cette approche met en œuvre la vision d'Ekinops de la protection de vos utilisateurs en les protégeant grâce à une analyse et une classification de contenus réalisées depuis 15 ans par une équipe spécialisée et quotidiennement mises à jour. L’ensemble du contenu web auquel accède votre organisation a donc été classé et soumis à une double analyse, IA et humaine.
Tous les flux s'effectuent au sein de cet espace que vous pouvez définir et autoriser explicitement.
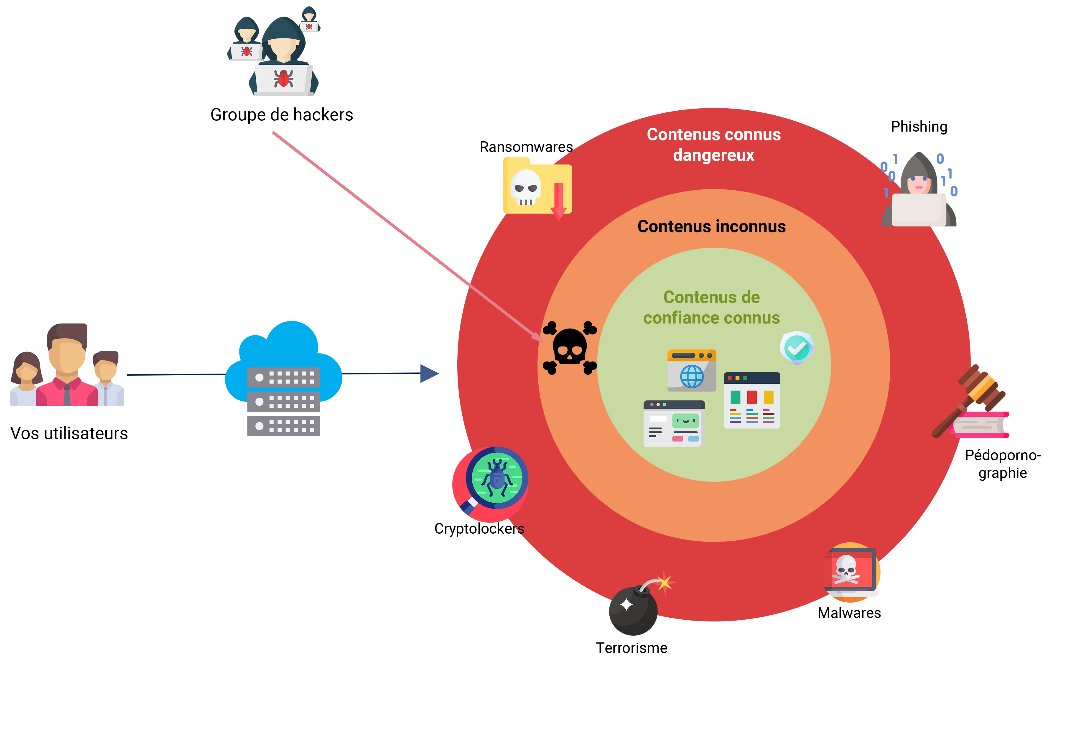 |
Quels éléments constituent l'approche Truct-Centric ?
Le blocage d’accès aux URL représentant un risque pénal & juridique pour votre organisation.
Le blocage d’accès aux URL représentant un risque de sécurité légal et technique pour votre organisation.
L’interdiction ou le blocage d’accès aux sites inconnus, c’est-à-dire non répertoriés dans nos bases de données (elles disposent d'un taux de reconnaissance des contenus accédés depuis l’Europe supérieur à 99%).
L’activation du déchiffrement des flux.
L’activation de l’antivirus.
Rendez-vous sur SWG > Politiques de filtrage.
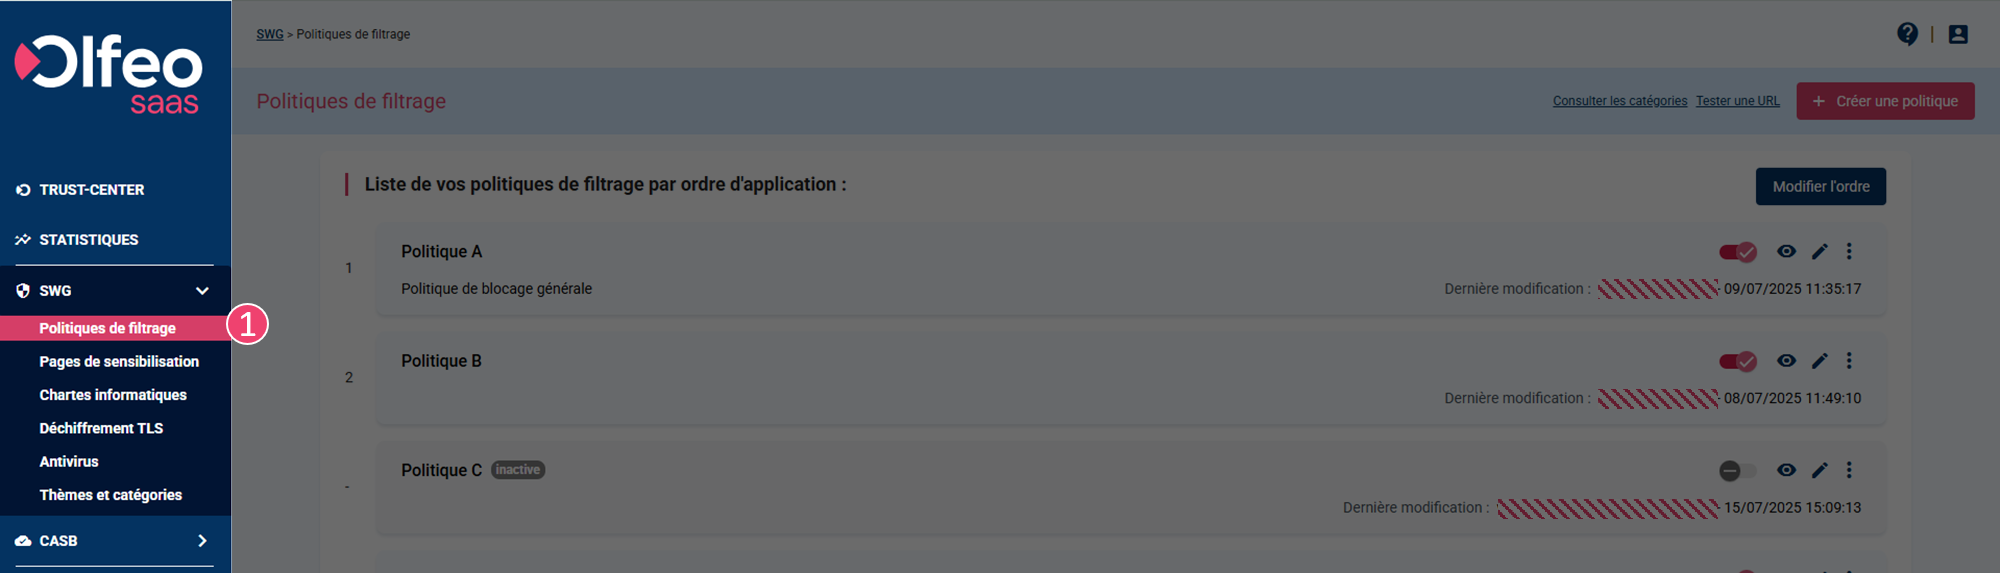
Cliquez sur le bouton + Créer une politique en haut à droite de votre écran.
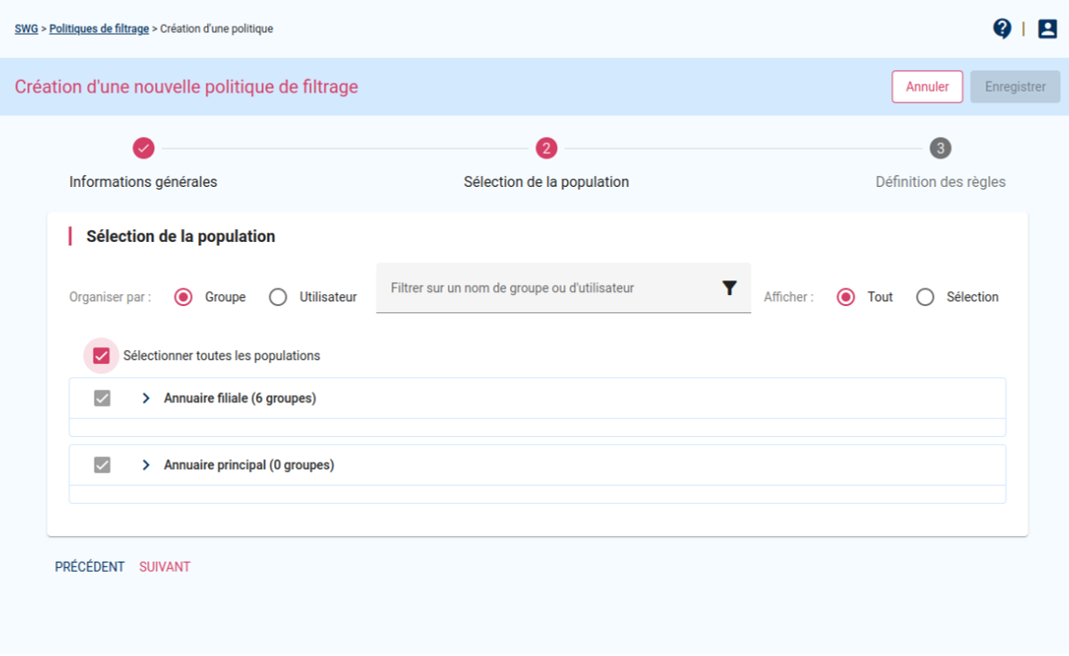
Paramétrez la politique de filtrage (voir aussi Créer une politique) et à l'étape Sélection de la population, cliquez sur Sélectionner toutes les populations pour que la politique s'applique à tous (groupes et utilisateurs).
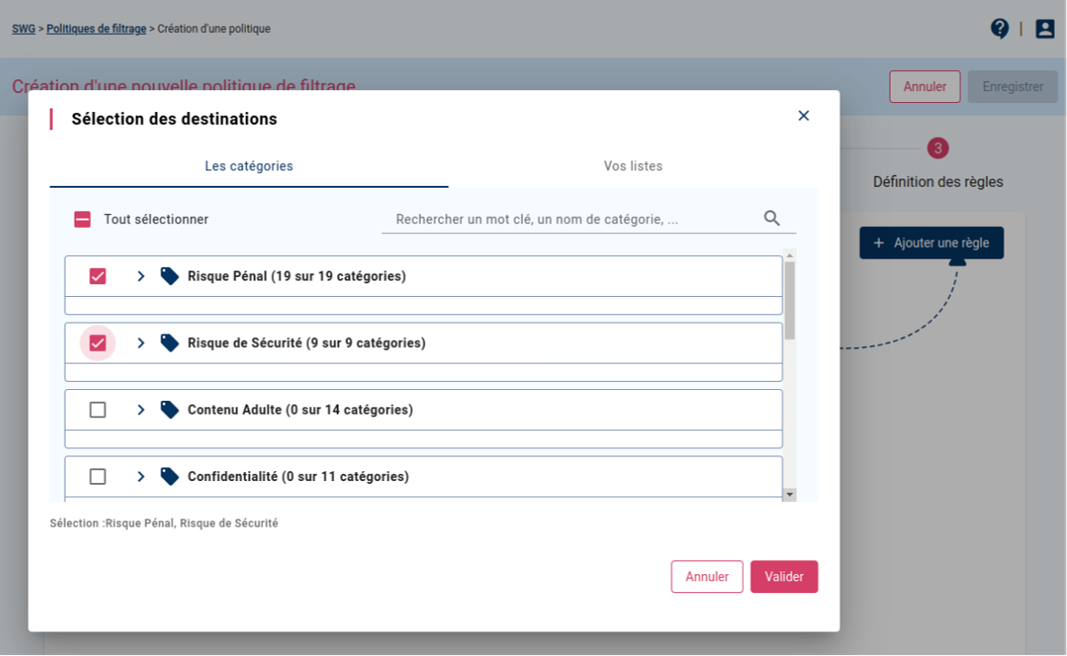
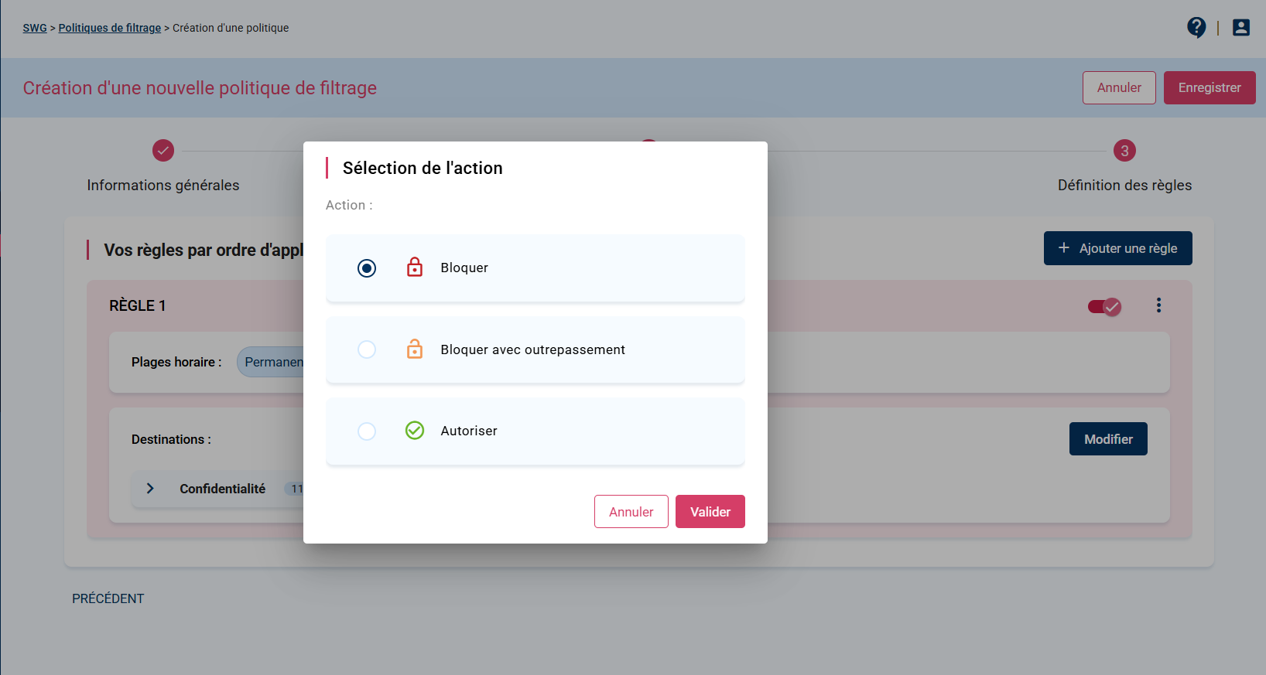
Cliquez sur Ajoutez une règle. Sélectionnez le thème Risque pénal et le thème Risque de sécurité. Validez.
Choisissez Bloquer comme action pour ces deux destinations. Validez et cliquez sur Enregistrer.
Activez la politique en passant son statut à Activé via le sélecteur de statut.
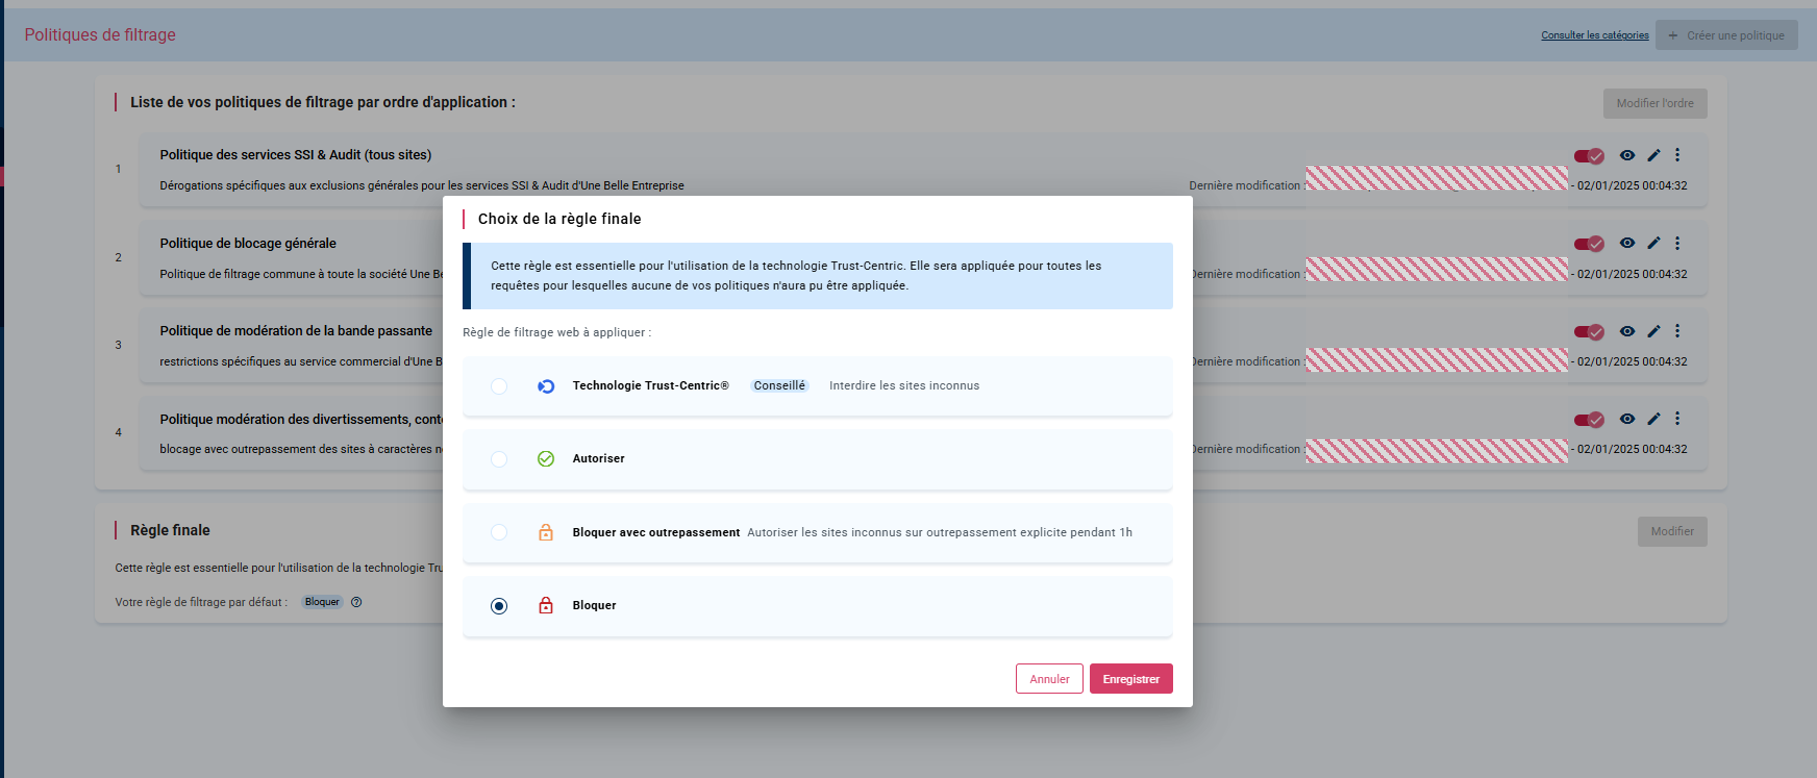
Dans la section Règle finale, cliquez sur Modifier.
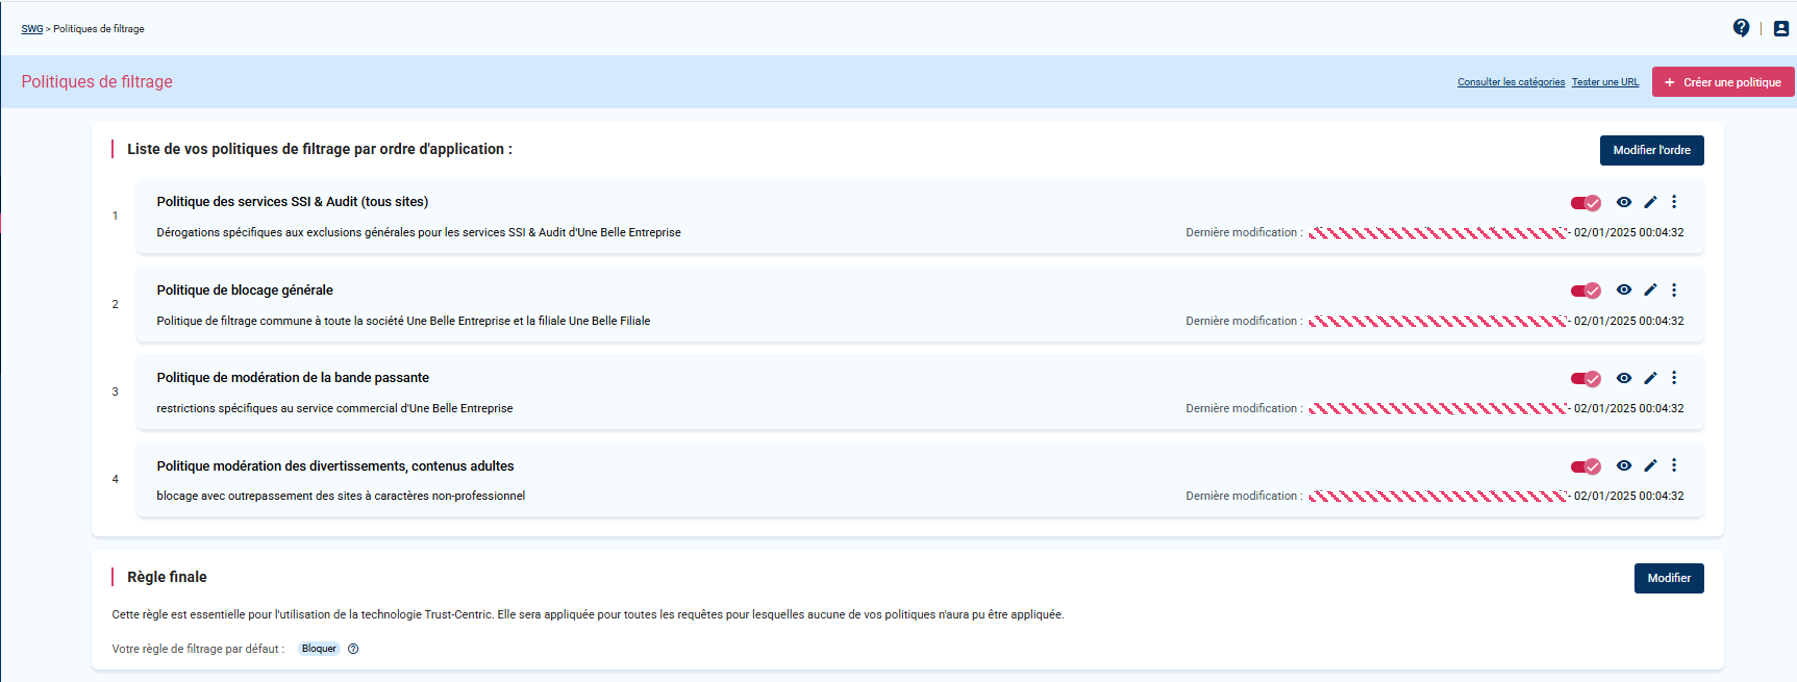
Choisissez Interdire les sites inconnus comme définition de la règle finale et cliquez sur Enregistrer. (En savoir plus sur la vision d'Ekinops et l'approche Trust-Centric.)
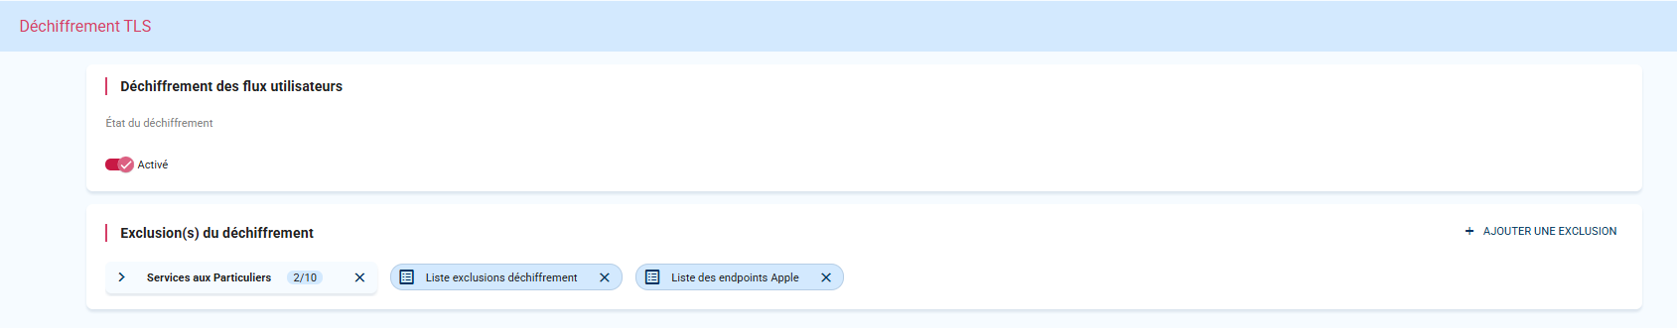
Rendez-vous sur Configuration > Déchiffrement TLS et activez le déchiffrement.
Avis
Vous êtes client Ekinops SSE Lite, vous pouvez ignorer cette étape.
Suite à cette première activation, les catégories de sites "Banques, assurances, caisses" ainsi que "Santé" sont automatiquement ajoutées aux exclusions du déchiffrement en respect des préconisations de la CNIL, vous pourrez ajuster ces exclusions par la suite bien entendu.
Pour plus d'informations sur le Déchiffrement TLS, son fonctionnement et ses enjeux c'est par ici.
Une fois la configuration de votre espace sécurisé terminée, accédez au Trust-Center > Vue d'ensemble pour en vérifier l'état. La section vue d'ensemble d'Ekinops SSE offre une vue d'ensemble de votre environnement et vous permet d'identifier rapidement les éléments déjà configurés ainsi que ceux qui nécessitent encore votre attention.